quarta-feira, 3 de dezembro de 2025

UFCD 10874 - O que é Arquitetura de Segurança?


O que é Arquitetura de Segurança?

Embora existam várias definições de arquitetura de segurança, ela é, em última análise, um conjunto de conceitos, procedimentos e modelos de segurança que equilibram oportunidades e ameaças. Tudo o que sua empresa faz cria a possibilidade de benefícios e ameaças. Você terá uma tolerância a riscos diferente em diferentes áreas do seu negócio. Uma boa arquitetura de segurança se alinha aos seus objetivos de benefícios e riscos. Essencialmente, garante que você permaneça suficientemente seguro contra ataques cibernéticos. As necessidades do negócio são traduzidas em requisitos de segurança acionáveis por meio da arquitetura de segurança.

Uma maneira de entender isso imediatamente é compará-lo à arquitetura tradicional. O trabalho de um arquiteto de segurança é bastante semelhante ao de um arquiteto de casas, escolas ou edifícios comerciais. Eles analisam o imóvel, consideram aspectos como preferências do cliente, tipo de solo, terreno e clima (as condições atuais do terreno) e, em seguida, elaboram uma estratégia para atingir o resultado desejado (a planta baixa). Outros constroem a estrutura, neste caso, construtores e empreiteiros., sob a supervisão do arquiteto para garantir que o objetivo seja alcançado (Governança da Arquitetura).

O objetivo da maioria das arquiteturas de segurança é proteger a empresa contra ameaças cibernéticas. Os arquitetos de segurança trabalharão com outros Arquitetos corporativos em seu negócio por um período para descobrir o que torna sua organização única. Eles falarão com seus executivos, funcionários e arquitetos de negócios para aprender sobre os objetivos da sua empresa, requisitos do sistema, desejos do consumidor e outros aspectos essenciais. Eles podem então criar uma estratégia e aconselhamento adaptados aos objetivos da sua empresa e que atendam ao seu apetite declarado por riscos de segurança cibernética.

Existem muitos empregos de arquitetura empresarial em uma equipe líder de arquitetura empresarial. Se você quiser explorar as funções, vá para o diferentes empregos de arquitetura empresarial.
Os quatro elementos críticos da arquitetura de segurança.

Para entender melhor a natureza da arquitetura de segurança, é útil vê-la em quatro contextos críticos.

Não há arquitetura de segurança autônoma

Um grande componente da arquitetura de segurança é que não existe uma arquitetura de segurança independente. É uma "preocupação transversal". Isso significa que há um aspecto de segurança em cada domínio de arquitetura empresarial. Por exemplo: no contexto do seu negócio, quando você pensa em software corporativo, ele terá um componente de segurança. Isso pode ser considerado parte da sua arquitetura e operações de segurança.

A arquitetura de segurança é transversal

O Modelo SABSA

A melhor prática para arquitetura de segurança é SABSA. SABSA é uma estrutura de arquitetura de segurança da informação corporativa orientada a riscos para dar suporte às principais atividades empresariais. Embora não esteja diretamente relacionada à Estrutura Zachman, O SABSA utiliza a estrutura central. A principal característica do modelo SABSA é que tudo deve ser elaborado a partir de um estudo das necessidades de segurança do negócio, especialmente aquelas em que a segurança serve como um facilitador para o desenvolvimento e a exploração de novas perspectivas de negócios.

O processo analisa as demandas do negócio desde o início e desenvolve uma cadeia que pode ser rastreada ao longo das fases de estratégia e conceito, design, implementação e gerenciamento e mensuração contínuos do ciclo de vida para garantir que o mandato do negócio seja mantido. O método é apoiado por ferramentas de estrutura baseadas em experiências reais.

O modelo SABSA é de natureza geral e pode ser usado como ponto de partida para qualquer organização; mas, ao passar pelo processo de análise e tomada de decisão sugerido por sua estrutura, torna-se específico para cada empresa e, eventualmente, altamente personalizado para um modelo de negócio específico. Torna-se a arquitetura de segurança corporativa e é fundamental para o sucesso do programa estratégico de gestão da segurança da informação da organização.

A equipe da Conexiam trabalhou com o The Open Group e o Instituto SABSA para integrar a estrutura EA padrão da indústria, TOGAF, com SABSA. Baixe uma cópia de Integrando Risco e Segurança com Arquitetura Empresarial para obter mais informações.
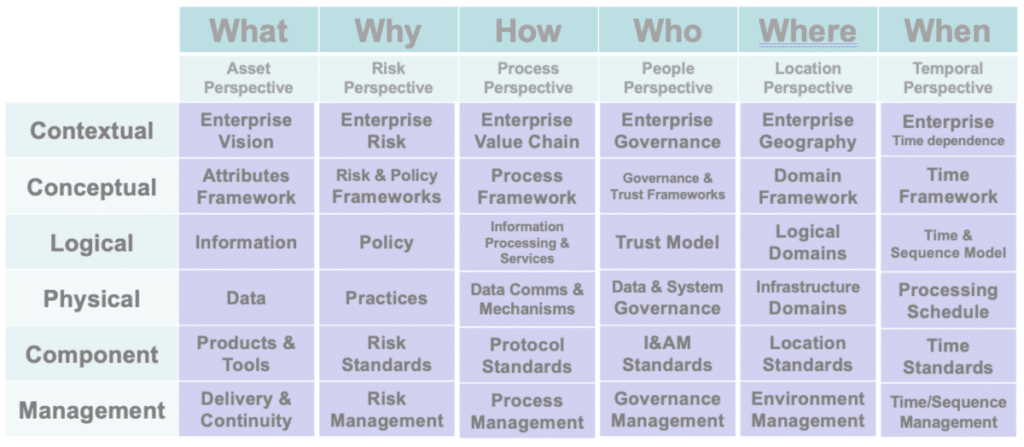
Matriz Interpretada SABSA

É tudo uma questão de gestão de riscos

Arquitetura de segurança é sobre gerenciamento de riscos. Risco é o efeito da incerteza no cumprimento de todos os objetivos do seu negócio. A incerteza advém da perda de uma oportunidade e do impacto de ameaças potenciais. A arquitetura de segurança não resulta necessariamente em proteção contra uma ameaça. Um elemento de gestão de riscos deve estar presente.

A prática de controlar riscos associados ao uso da tecnologia da informação é conhecida como gestão de riscos de segurança da informação, ou ISRM. Ela envolve reconhecer, analisar e responder a ameaças à confidencialidade, integridade e disponibilidade dos ativos de uma organização. O objetivo final dessa abordagem é abordar os riscos de acordo com a tolerância a riscos da empresa. As empresas devem tentar determinar e assumir um limite de risco geral aceitável para suas organizações, em vez de esperar eliminar todos os riscos potenciais.

Normalmente, o gerenciamento de riscos como parte da arquitetura de segurança envolverá a identificação de ativos, a identificação de vulnerabilidades potenciais, a identificação de ameaças, a descoberta de controles e a realização de avaliações completas regularmente.

Segurança e arquitetura empresarial precisam ser integradas

O desenvolvimento da Arquitetura de Segurança precisa ser totalmente integrado ao desenvolvimento de uma arquitetura corporativa.

Na maioria das empresas, melhorar a segurança é uma tarefa impossível. Em vez de desenvolver uma arquitetura de segurança integrada, um trabalho aleatório é realizado para proteger partes do negócio. Muitas vezes, outras partes do negócio estão sujeitas a fácil penetração ou violação. Proporcionar um ambiente seguro requer medidas preventivas, investigativas e corretivas.

Muitos profissionais convencionais de segurança da informação consideram a arquitetura de segurança nada mais do que a presença de regras de segurança, controles, ferramentas e monitoramento.

Todos os profissionais de segurança devem estar cientes dos objetivos de negócios e se esforçar para alcançá-los, projetando controles de segurança apropriados que possam ser facilmente justificados às partes interessadas e relacionados ao risco do negócio. Estruturas corporativas, como SABSA e Padrão TOGAF, auxilia no alinhamento dos requisitos de segurança e negócios.

Compreendendo o TOGAF

TOGAF é um estrutura de arquitetura empresarial. Os arquitetos corporativos usam o Método de Desenvolvimento de Arquitetura TOGAF (ADM) para focar mudanças, reduzir erros e alinhar a TI com as divisões de negócios para criar resultados de alta qualidade.

Dê uma olhada em nosso TOGAF vs. SABSA artigo para pensar no TOGAF mais SABSA. Amplie sua arquitetura empresarial com risco e segurança de classe mundial.
 

Treinamento em Arquitetura de Segurança

Por que a arquitetura de segurança cibernética é importante para uma organização

A primeira (e mais evidente) vantagem da segurança aprimorada é a redução de violações de segurança. Muitos invasores empregam táticas de ataque extremamente básicas que visam vulnerabilidades comuns de segurança cibernética, compartilhadas por empresas que não estão tão engajadas no desenvolvimento de uma base arquitetônica de segurança sólida.

Diversos padrões distintos de segurança da informação, como HIPAA, GDPR e outros, provavelmente se aplicam à sua empresa. Muitos desses padrões de segurança de dados exigem que a empresa mantenha uma arquitetura de segurança robusta e bem gerenciada, bem como uma variedade de procedimentos de segurança específicos. É mais fácil atingir esses tipos de padrões se você tiver um projeto de arquitetura de segurança sólido como componente-chave da sua organização. Ter uma visão precisa da sua arquitetura de rede e das diversas medidas de segurança integradas, em particular, pode facilitar a determinação se você corre o risco de infringir uma lei importante.

Conquistar confiança requer uma arquitetura de segurança sólida. Quando sua empresa é reconhecida como líder na área de segurança cibernética, isso pode ajudá-la a conquistar a confiança de outras pessoas. Isso não se aplica apenas a clientes em potencial; também se aplica a possíveis parceiros de negócios e possíveis parcerias que possam surgir no futuro.

segunda-feira, 1 de dezembro de 2025

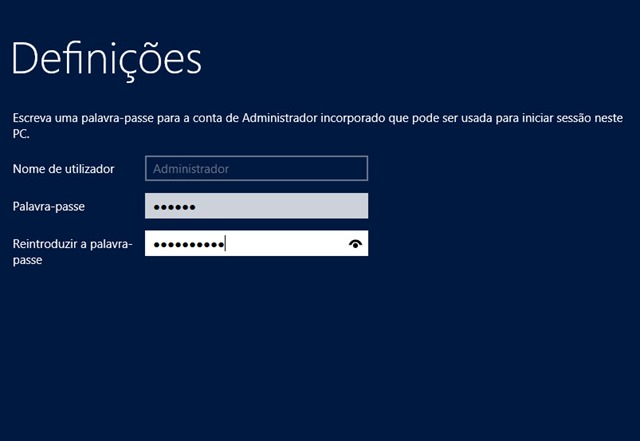
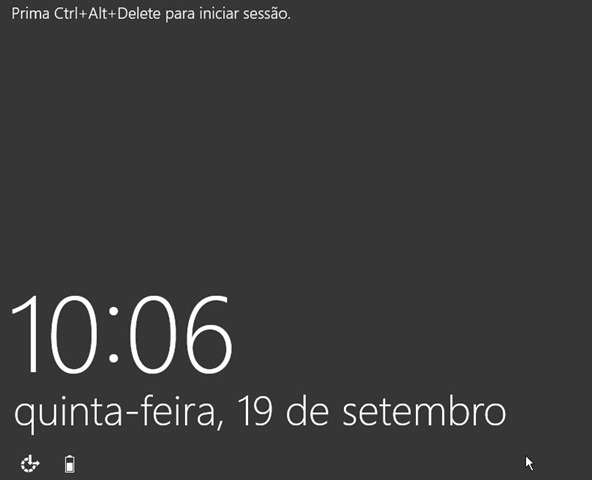
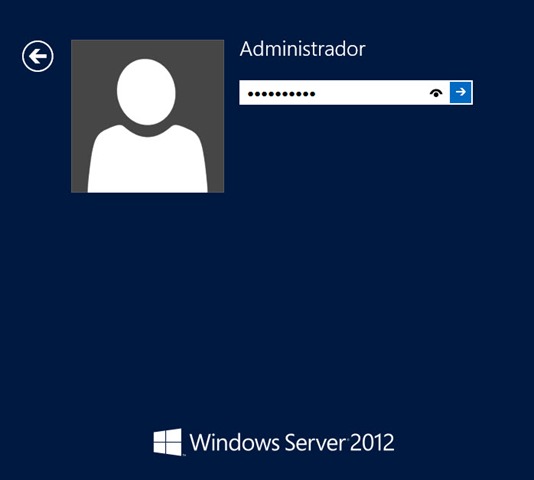
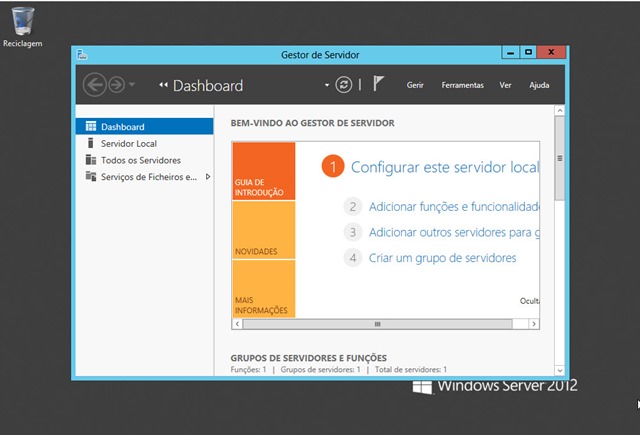
UC 629 - Instalar e Parametrizar Sistemas Operativos Plataforma Proprietária - Windows Server 2012


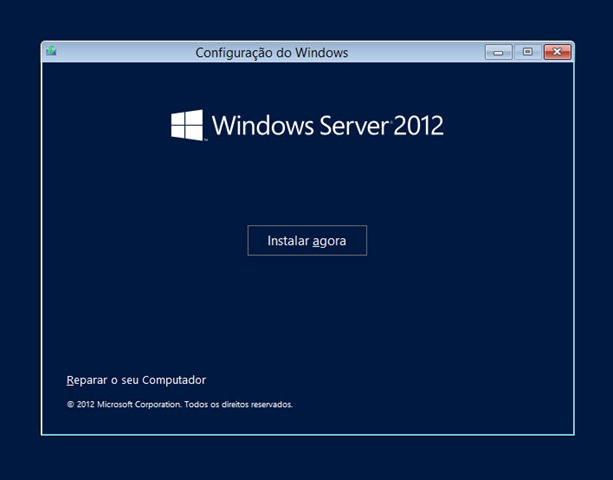
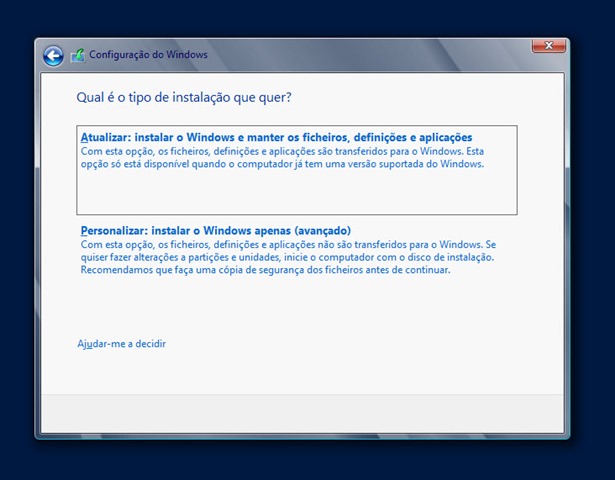
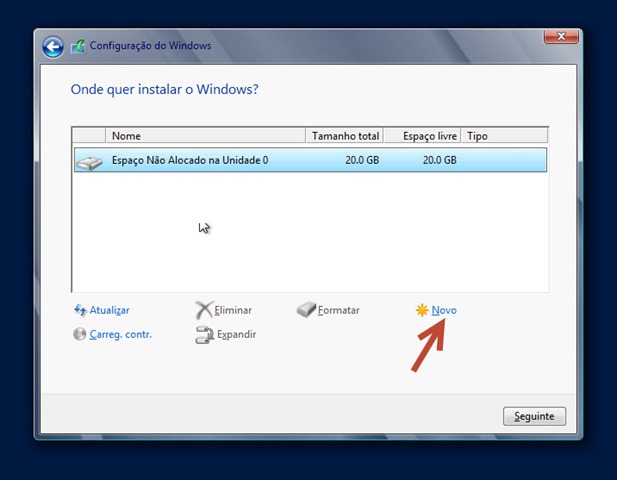
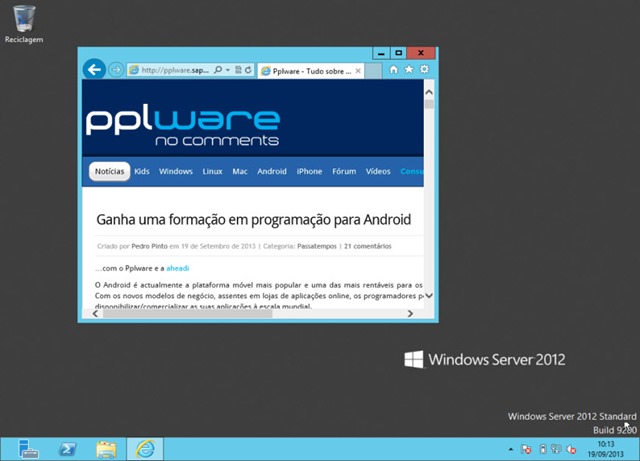
INSTALAÇÃO DO WINDOWS SERVER 2012

sábado, 29 de novembro de 2025

UFCD 10874 - Como funciona o auto scaling?


Como funciona o auto scaling?


Conceito demanda configuração adequada e o uso integrado com ferramentas de balanceamento de carga.


Gerenciar uma infraestrutura de TI que seja simultaneamente escalável, eficiente e econômica é um dos grandes desafios de empresas que operam na nuvem. Nesse cenário, o auto scaling, ou auto escalonamento, surge como solução estratégica indispensável. Essa tecnologia permite que os recursos computacionais sejam ajustados automaticamente conforme a demanda, garantindo alto desempenho com uso otimizado da infraestrutura.

O funcionamento é simples: quando o volume de tráfego em uma aplicação ou serviço aumenta, novos servidores são ativados para absorver a demanda; quando a necessidade de recursos diminui, os servidores excedentes são desativados. Essa automação elimina a necessidade de ajustes manuais e evita tanto a ociosidade quanto a sobrecarga de sistemas, contribuindo para uma operação mais estável e econômica. No entanto, para que o auto scaling seja realmente eficaz, é preciso uma configuração adequada e o uso integrado com ferramentas de balanceamento de carga.

Escalonamento horizontal e vertical: estratégias complementares

  • Escalonamento horizontal, que adiciona ou remove instâncias de servidores conforme a demanda, distribuindo a carga de trabalho entre múltiplas máquinas.
  • Escalonamento vertical, que ajusta os recursos (CPU, memória, etc.) de um único servidor, útil quando a aplicação não suporta divisão de carga entre várias instâncias — como em bancos de dados monolíticos.

Muitos sistemas combinam as duas abordagens, ajustando a infraestrutura com flexibilidade para atender diferentes cargas de trabalho.

Como Auto Scaling e Load Balancing funcionam juntos?

Os dois funcionam em camadas diferentes, mas complementares.

  • O auto scaling ajusta o número de servidores ativos conforme a demanda aumenta ou diminui. É ideal para sistemas onde a carga do servidor varia bastante ao longo do dia, como lojas virtuais ou plataformas de streaming.
  • O load balancing distribui as solicitações entre esses servidores, garantindo que nenhum fique sobrecarregado enquanto outros estão ociosos. É essencial para qualquer ambiente com múltiplos servidores, garantindo que o tráfego seja distribuído de forma eficiente.

Sem um balanceador de carga, o escalonamento automático pode acabar gerando servidores adicionais que não são utilizados de forma eficiente. Da mesma forma, sem auto scaling, o balanceador pode distribuir solicitações entre poucos servidores, o que limita a capacidade de resposta em momentos de pico.

Configuração: o segredo da eficiência

Para implementar o auto scaling de maneira eficaz, é preciso configurar parâmetros estratégicos. Isso inclui a criação de grupos de escalonamento com limites mínimo e máximo de servidores, definição de políticas baseadas em métricas, como uso de CPU, tráfego de rede e latência, além de monitoramento para ajustes contínuos.

Outro ponto-chave é a integração com um balanceador de carga eficiente, que pode operar através de diversas estratégias, como round-robin (distribuindo as requisições de forma cíclica), balanceamento baseado em latência (direcionando para o servidor que responde mais rapidamente) ou roteamento por localização geográfica (enviando o usuário para o servidor fisicamente mais próximo). Essa combinação garante que os servidores disponíveis sejam explorados de forma otimizada, sem desperdícios.

Benefícios reais para a operação

Quando o auto scaling é configurado e implementado com o devido cuidado e expertise, os benefícios para a operação de TI e para a estratégia de negócios são imediatos e impactantes.

  • Redução de custos: os recursos são ativados apenas quando necessários, evitando gastos com infraestrutura ociosa.
  • Melhora no desempenho: a infraestrutura é capaz de responder automaticamente a picos inesperados de demanda, mantendo a performance de aplicações e serviços em níveis ideais.
  • Alta disponibilidade: a capacidade de ativar instâncias adicionais conforme a necessidade reduz drasticamente o risco de downtime, protegendo a reputação da empresa e a continuidade dos negócios, mesmo em cenários de alta carga.
  • Automação inteligente: elimina tarefas operacionais manuais, liberando a equipe técnica para funções mais estratégicas.

Boas práticas e atenção aos desafios

Apesar das vantagens, a implementação do auto scaling exige atenção e domínio de boas práticas para evitar armadilhas comuns. Erros de configuração, como a definição de limites inadequados, uma sensibilidade excessiva nas políticas de escalonamento ou balanceadores de carga mal ajustados podem gerar custos desnecessários ou instabilidade no sistema.

Por isso, recomenda-se enfaticamente a definição de métricas claras e acionáveis para o escalonamento. É imprescindível testar exaustivamente as regras de auto scaling em ambientes controlados antes de sua implementação em produção. Além disso, a revisão periódica do desempenho do sistema e o ajuste das configurações são essenciais para manter a otimização contínua.

O auto scaling transcende a função de mera ferramenta tecnológica para se transformar em aliado estratégico e poderoso na gestão da nuvem. Ele oferece a empresas que enfrentam demandas variáveis e crescentes a capacidade de operar com máxima eficiência, escalabilidade e notável economia de recursos.


UFCD 10874 - Load Balancer


Um load balancer, ou balanceador de carga, é um dispositivo (físico, virtual ou baseado em software) que distribui o tráfego de rede e as cargas de trabalho entre vários servidores. O seu objetivo principal é garantir que nenhuma máquina sobrecarregue, melhorando a performance, a confiabilidade e a disponibilidade de uma aplicação ou serviço. Quando um utilizador envia um pedido, o balanceador de carga decide para qual servidor encaminhá-lo, baseando-se em diferentes algoritmos, como o estático (baseado num plano predefinido) ou o dinâmico (que considera a carga atual dos servidores). 

Funções e benefícios

  • Distribuição de tráfego: Reparte as solicitações de rede entre um grupo de servidores, otimizando o uso de recursos.
  • Alta disponibilidade: Garante que a aplicação continue a funcionar mesmo se um servidor falhar, através de mecanismos de failover automático.
  • Melhora de performance: Reduz o tempo de resposta para os utilizadores, pois as requisições são processadas por servidores menos sobrecarregados.
  • Escalabilidade: Permite que a aplicação lide com picos de tráfego adicionando mais servidores ao grupo de back-end, sem comprometer a experiência do utilizador.
  • Manutenção e atualizações: Permite que os servidores sejam atualizados ou que a manutenção seja feita sem interrupção do serviço. 

Tipos de balanceadores de carga

  • Hardware: Dispositivos físicos dedicados.
  • Software: Executados em servidores, máquinas virtuais ou na nuvem.
  • Baseado na aplicação: Lida com tráfego a nível de aplicação (como HTTP).
  • Baseado em DNS: Utiliza o sistema de nomes de domínio (DNS) para distribuir o tráfego.
  • Global: Distribui o tráfego entre servidores localizados em diferentes regiões geográficas, direcionando os utilizadores para o ponto mais próximo. 


sexta-feira, 28 de novembro de 2025

UFCD 0771 - Configuração de roteamento estático em roteadores Cisco


Configuração de roteamento estático em roteadores Cisco

Configuração de roteamento estático em roteadores Cisco

Roteamento estático tem como objetivo básico encaminhar pacotes entre redes distintas. A diferença entre o roteamento estático e o dinâmico é que as rotas estáticas são inseridas manualmente na tabela de roteamento pelos administradores de rede. Já o roteamento dinâmico utiliza protocolos de roteamentos que ajustam automaticamente as rotas. Este conceito ficará mais claro para nós no decorrer do artigo.


Utilizaremos o Packet Tracer como ferramenta para simular o ambiente.

  • Topologia proposta:

Temos como objetivo primário obter conectividade entre o PC_1 e o PC_2 através de roteamento estático.

Tech_Tip_Roteamento esttico_Maurcio-01
 

  • Configuração dos ativos da rede 192.168.1.0/24.

Router_1:

enable
conf t
hostname router_1
int s0/1/0
no shutdown
ip address 192.168.3.1 255.255.255.0
int f0/0
no shutdown
ip address 192.168.1.2 255.255.255.0
***************


Switch_1     


enable
conf t
int vlan 1
no shutdown
***************


PC_1


IP Address: 192.168.1.3

Subnet Mask: 255.255.255.0
Default Gateway: 192.168.2.2


  • Configuração dos ativos da rede 192.168.2.0/24.

Router_2

enable
conf t
hostname router_2
int s0/1/0
no shutdown
ip address 192.168.3.2 255.255.255.0
int f0/0
no shutdown
ip address 192.168.2.2 255.255.255.0
***************

Switch_2

enable
conf t
int vlan 1
no shutdown
***************

PC_2


IP Address: 192.168.2.3

Subnet Mask: 255.255.255.0
Default Gateway: 192.168.2.2


 Agora nós temos 3 redes distintas sendo elas:

192.168.1.0/24

192.168.2.0/24

192.168.3.0/24 (Rede que faz a conexão entre os dois roteadores).

Neste momento nenhuma rede se comunica entre si, pois não existe um roteamento configurado sendo ele estático ou dinâmico.

Um teste que pode ser feito é tentar realizar um ping entre o PC_1 e o PC_2. Como o pacote não está sendo roteado, não será possível a conectividade entre as máquinas.

O que nós iremos fazer agora é incluir manualmente nos roteadores as redes que eles desconhecem.


Router_1:

Analisando a topologia nós percebemos que dentre as 3 redes propostas o Router_1 não conhece apenas a rede 192.168.2.0/24.

Vamos aplicar os seguintes comandos no Router_1:

Enable
Conf t
Ip route 192.168.2.0 255.255.255.0 s0/1/0

(Estamos dizendo ao Router_1 que ele poderá chegar até a rede 192.168.2.0 através da interface s0/1/0).

Após aplicar estes comandos perceba que já é possível “pingar” o PC_2 a partir do Router_1.

Conceitualmente iremos fazer o mesmo no router_2. Iremos “ensinar” através de qual caminho ele pode chegar até a rede 192.168.1.0/24.

Enable
Conf t
Ip route 192.168.1.0 255.255.255.0 s0/1/0

(Estamos dizendo ao Router_1 que ele poderá chegar até a rede 192.168.1.0 através da interface s0/1/0).

Com isso conseguimos conectividade entre o PC_1 e o PC_2 através de um roteamento estático.


Este artigo teve como objetivo demonstrar como configurar um roteamento estático em um ambiente de três redes distintas. O conceito aplicado se pratica em qualquer rede. Porém o ponto forte do roteamento estático se dá pela quantidade de processamento, demandada do roteador, sendo ela muito mais baixa. Em contrapartida a sua administração é muito mais complexa, tendo em vista de que qualquer alteração lógica ou física na rede, o administrador deve fazer tudo manualmente. O roteamento dinâmico utiliza mais processamento dos roteadores, porém a sua administração se torna, de certa forma, simplificada tendo em vista de que a convergência da rede se dá de forma automatizada.


quinta-feira, 13 de novembro de 2025

SAP MM - Estratégia de Liberação (módulo MM)


Estratégia de Liberação (módulo MM)

Estratégia de Liberação (módulo MM)

Introdução

Como já vimos em outros informativos, utilizamos os processos do módulo MM para adquirir materiais (consumo, insumo, ativo/imobilizado, revenda, etc) ou contratar algum serviço (consultoria, manutenção, instalação, etc).

No SAP, é possível configurar a aprovação/liberação para os documentos de compras (requisição, pedido ou contrato). Dessa forma, após a criação do documento, o sistema analisa os dados informados e atribui uma Estratégia de Liberação mais adequada, indicando que o documento deverá ser aprovado antes de ser encaminhado ao próximo processo.

Podemos dizer que a Estratégia de Liberação é muito importante para controlar o processo e evitar quaisquer erros ou compras não autorizadas.

Conceito

Trata-se da aprovação eletrônica de documentos, podendo ser ativada para requisições, pedidos e contratos de compra. O processo de aprovação é configurado conforme a realidade de cada empresa, que define quem serão os usuários aprovadores, a sequência e as alçadas de aprovação (valores).
Por exemplo: Sempre que for criado um pedido de compras, o superior imediato aprova, no entanto, dependendo do valor do pedido, pode ser exigido que o fluxo chegue à Gerência e/ou Diretoria para aprovação.

O estado de aprovação do documento e a estratégia atribuída podem ser visualizados na aba/ficha “Estratégia de Liberação”, geralmente localizada no cabeçalho.

Códigos de Liberação

A Estratégia de Liberação contempla códigos que são designados aos usuários aprovadores. O código de liberação é representado por um ID de dois caracteres e permite que um usuário tenha autorização para liberar/aprovar uma requisição, pedido ou contrato de compras.

O código de liberação é controlado por meio de um sistema de autorizações de acesso (objeto de autorização), relacionado ao login do usuário. 

Após cada aprovação, o sistema registra alguns dados para consultas futuras, tais como: código de liberação, usuário, data e hora.

Estratégia de Liberação

Finalidade

Permitir que requisições, pedidos e contratos de compras passem por aprovação antes de serem disponibilizadas para o comprador iniciar o processo de aquisição.

Bloqueio

Nenhum lançamento posterior (ex.: criação do pedido com referência) é aceito antes que o documento anterior esteja liberado.

Segurança

O sistema de autorizações de acesso, geralmente administrado pelo pessoal de Basis (TI/Consultoria), será o responsável por validar se o usuário tem autorização para liberar o documento pendente.

Regras

A customização realizada pelo consultor de MM define quais serão os valores analisados no documento para direcioná-lo à uma determinada estratégia.

Liberação

O documento poderá ser direcionado para:

– Nenhuma liberação, isto é, já entra no sistema “aprovado”;

– Liberação por um único nível (“code” de liberação);

– Liberação por diversos níveis (até 8 “codes” de liberação).

Estratégia de Liberação – Transações

Transações

ME54N – Liberar uma Requisição de Compra por vez (documento específico)

ME55 - Liberar várias Requisições de Compra (apresenta tudo que está para ser liberado)

ME28 – Liberar vários Pedidos de Compra (apresenta tudo que está para ser liberado)

ME29N – Liberar um Pedido de Compra por vez (documento específico)

ME35K – Liberar Contratos de Compra

Estratégia de Liberação – Exemplos de Tela